Yang Diretas Bukan Sistem, Melainkan Kepercayaan: Panduan Menghadapi Social Engineering
Yogyakarta –
Selasa siang, ponsel Bu Sari berdering. Suara pria di seberang terdengar tenang dan sopan. Ia menyebut nama lengkap Bu Sari, nama bank tempatnya menabung, bahkan dua digit terakhir nomor rekeningnya.
"Ibu, ada percobaan transaksi Rp15 juta dari luar kota. Kalau bukan Ibu yang melakukan, kami harus memblokirnya sekarang. Mohon sebutkan kode yang baru masuk ke HP Ibu."
Jantung Bu Sari berdebar. Ia takut tabungannya raib, lalu menyebutkan kode itu. Lima menit kemudian, saldonya berkurang.
(Kisah di atas hanya ilustrasi, tetapi kejadian serupa dialami banyak orang setiap hari.)
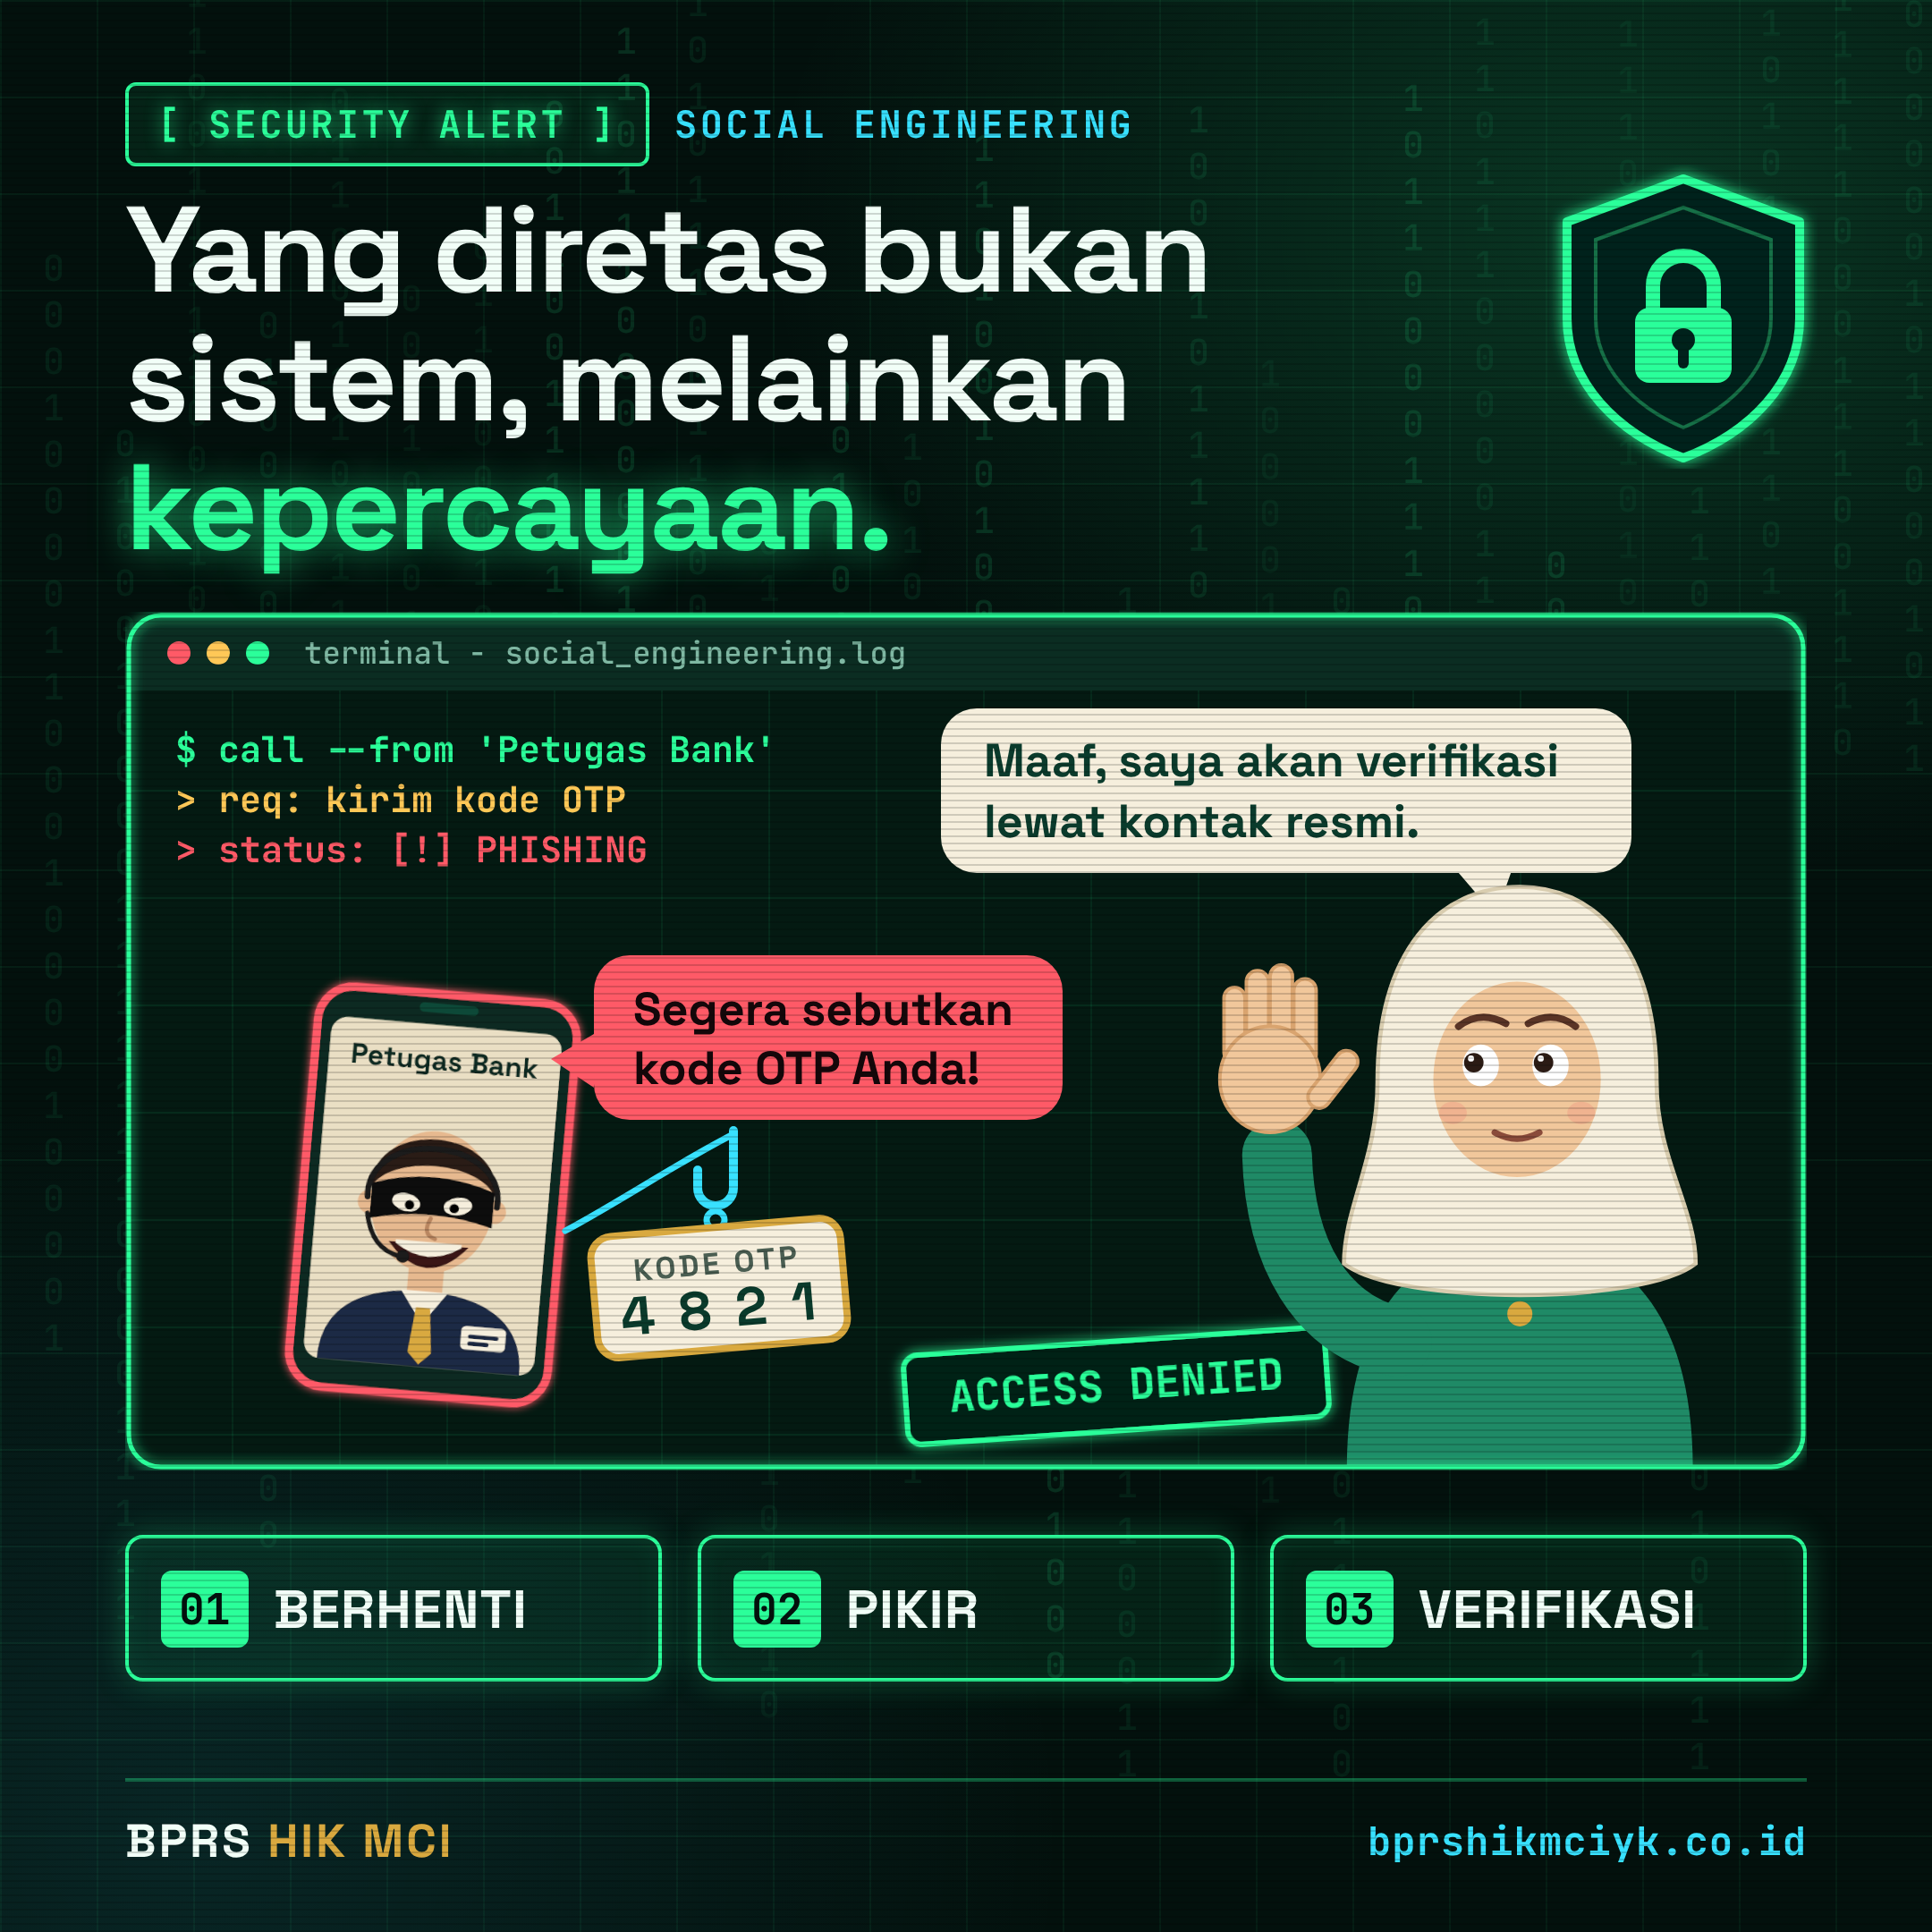
Perhatikan bahwa tidak ada sistem yang dibobol dan tidak ada peretasan canggih. Pelaku hanya perlu satu hal: membuat korban sendiri yang membukakan pintu. Inilah yang disebut social engineering atau rekayasa sosial.
APA ITU SOCIAL ENGINEERING?
Social engineering adalah teknik manipulasi psikologis untuk membuat seseorang menyerahkan informasi rahasia, membuka akses, atau melakukan tindakan tertentu, seperti mentransfer dana atau memasang aplikasi berbahaya. Para pakar menyebutnya human hacking: yang diretas adalah cara berpikir dan bertindak manusia, bukan perangkatnya.
Tujuannya biasanya salah satu dari dua hal: mencuri (uang, data, akses) atau menyabotase (merusak atau melumpuhkan sistem). Serangan bisa datang lewat telepon, pesan singkat, email, media sosial, atau tatap muka langsung.
Ada dua hal yang membuatnya berbahaya:
- Pertama, pelaku mempelajari apa yang memotivasi korban, seperti rasa takut, rasa percaya, rasa ingin menolong, atau keinginan cepat untung, lalu memakainya sebagai senjata.
- Kedua, banyak orang belum menyadari betapa berharganya data pribadi seperti nomor telepon, nomor KTP, atau tanggal lahir, dan belum mengenal ancaman yang terus berkembang, misalnya drive-by download, yaitu malware yang terunduh diam-diam saat kita membuka situs tertentu.
SEBERAPA NYATA ANCAMANNYA?
Angkanya cukup untuk membuat kita waspada. Menurut data yang disampaikan OJK, sejak mulai beroperasi pada 22 November 2024 hingga 31 Agustus 2026, Indonesia Anti-Scam Centre (IASC) telah menerima 668.441 laporan penipuan, dan 159.472 nomor telepon dilaporkan korban sebagai nomor penipu.
Di sisi lain, OJK mencatat dana korban yang berhasil diblokir mencapai Rp811,1 miliar, dan Rp207,16 miliar di antaranya telah dikembalikan kepada korban dari rekening di 24 bank.
Angka kedua ini menyimpan pelajaran penting: dana masih bisa diselamatkan bila korban melapor dengan cepat.
BAGAIMANA PELAKU BEKERJA? EMPAT TAHAP YANG SELALU BERULANG
- Riset. Pelaku mengumpulkan informasi tentang calon korban, seperti pekerjaan, bank yang dipakai, dan kontak keluarga, sering kali dari media sosial atau data yang bocor.
- Membangun kepercayaan. Pelaku tampil sebagai pihak yang kredibel: petugas bank, kurir, rekan kerja, atasan, atau aparat.
- Eksploitasi. Setelah korban percaya, pelaku meminta satu tindakan: menyebutkan OTP, mengklik tautan, memasang aplikasi, atau mentransfer dana.
- Menghilang. Tujuan tercapai, kontak diputus, dan jejak sulit dilacak.
Proses ini bisa selesai dalam satu panggilan telepon, atau berlangsung berminggu-minggu lewat percakapan yang tampak ramah dan wajar.
KENALI POLA EMOSINYA: LIMA TOMBOL YANG DITEKAN PELAKU
Modus penipuan terus berganti, tetapi tombol emosi yang ditekan nyaris selalu sama. Jika sebuah pesan atau telepon membuat emosi Anda tiba-tiba naik, anggap itu sinyal bahaya:
- Takut: "Rekening Anda akan diblokir." atau "Ada transaksi mencurigakan."
- Terburu-buru: "Hanya berlaku 10 menit." atau "Harus selesai hari ini."
- Patuh pada otoritas: Mengaku petugas bank, OJK, polisi, atau pimpinan perusahaan.
- Tergiur: Hadiah undian, bonus, atau investasi dengan untung tidak wajar.
- Ingin menolong: "Ini saya, nomor baru. Tolong transfer dulu, nanti saya ganti."
MODUS YANG PERLU DIKENALI
- Phishing: Pesan atau email yang menyamar sebagai lembaga resmi dan mengarahkan Anda ke tautan atau situs palsu.
- Spear phishing: Phishing yang dipersonalisasi. Pelaku memilih individu atau perusahaan tertentu dan menyesuaikan pesan dengan jabatan, kebiasaan, dan kontak korban. Persiapannya bisa berminggu-minggu, dan pegawai yang memegang akses penting adalah sasaran favorit.
- Vishing dan smishing: Penipuan lewat telepon dan lewat SMS atau WhatsApp. Yang marak belakangan adalah file APK yang menyamar sebagai surat undangan, tagihan, atau info paket. Begitu dipasang, aplikasi ini bisa membaca SMS dan mengendalikan perangkat.
- Pretexting: Pelaku merangkai skenario bohong yang rapi, misalnya berpura-pura sebagai tim IT, auditor, atau petugas verifikasi data.
- Baiting (umpan): Iming-iming hadiah, undian, atau file gratis yang menggoda untuk dibuka.
- Penyamaran pimpinan atau kerabat: Pesan mendadak dari nomor baru yang mengaku atasan atau keluarga.
- Tailgating: Orang tak dikenal menyelinap ke area terbatas dengan mengikuti pegawai yang membuka pintu.
- Mencatut nama lembaga resmi: Pelaku bahkan membuat situs palsu yang mengatasnamakan Indonesia Anti-Scam Centre (IASC), sehingga masyarakat diimbau selalu mengecek kebenarannya lewat Kontak OJK 157.
SATU ATURAN EMAS: BERHENTI. PIKIR. VERIFIKASI.
Setiap kali ada permintaan yang terasa mendesak, menakutkan, atau terlalu menggiurkan:
- Berhenti. Jangan langsung menjawab, mengklik, atau mentransfer. Tutup telepon bila perlu.
- Pikir. Masuk akalkah bank meminta ini lewat telepon? Mengapa harus sekarang?
- Verifikasi. Hubungi lembaga terkait lewat kontak resmi yang Anda cari sendiri, bukan nomor atau tautan yang diberikan si penghubung.
Kalimat berikut bisa langsung Anda pakai:
"Terima kasih, saya akan menghubungi layanan resmi sendiri."
Penipu sejati akan semakin menekan. Petugas yang sungguhan akan memahami.
UNTUK NASABAH: TUJUH KEBIASAAN PELINDUNG
- Rahasiakan PIN, password, dan OTP dari siapa pun, termasuk yang mengaku petugas bank. Petugas bank yang sebenarnya tidak akan memintanya.
- Pasang aplikasi hanya dari toko resmi dan jangan membuka file berekstensi .apk dari pesan.
- Cek alamat dan pengirim sebelum mengklik tautan. Satu huruf yang berbeda sudah cukup untuk membedakan situs asli dan palsu.
- Batasi data pribadi di media sosial. Foto kartu, KTP, dan nomor rekening jangan diunggah.
- Beri jeda untuk setiap permintaan transfer mendadak, walaupun dari keluarga. Telepon balik ke nomor lama yang Anda kenal.
- Anggap hadiah yang tidak Anda ikuti undiannya sebagai jebakan.
- Cek legalitas penawaran investasi dan pinjaman melalui OJK sebelum menyetor dana.
UNTUK INSAN PERBANKAN: GARDA TERDEPAN KITA
Pegawai memegang akses dan informasi yang sangat berharga, sehingga sering menjadi sasaran serangan yang dirancang khusus. Pegangan praktisnya adalah Tiga Cek:
- Cek identitas: Apakah pihak ini benar-benar siapa yang diakuinya? Buktikan lewat jalur resmi dan terdokumentasi, bukan lewat nomor yang diberikan penghubung.
- Cek prosedur: Apakah permintaan ini sesuai SOP? Perintah mendesak atau klaim dari pimpinan tidak menggugurkan prosedur.
- Cek jalur: Apakah permintaan datang lewat kanal yang semestinya? Permintaan akses, perubahan data nasabah, atau transfer lewat chat pribadi patut dicurigai.
Kebiasaan pendukung:
- Jangan pernah membagikan, meminjamkan, atau mengirim kredensial lewat chat.
- Periksa pengirim dan tautan sebelum membuka email dan lampiran.
- Kunci layar setiap meninggalkan meja, dan jaga meja kerja dari dokumen sensitif.
- Jangan biarkan orang tak dikenal masuk area terbatas tanpa verifikasi dan pendampingan.
- Laporkan setiap kejadian mencurigakan segera, walau belum yakin dan walau Anda hampir terkecoh. Pelaporan dini adalah pertahanan terbaik, dan tidak ada yang perlu malu karena hampir menjadi sasaran.
JIKA TERLANJUR MENJADI KORBAN: KECEPATAN MENENTUKAN
- Hubungi bank Anda segera melalui kontak resmi untuk meminta pemblokiran atau penanganan.
- Amankan perangkat dan akun. Hapus aplikasi mencurigakan, lalu ganti PIN dan password.
- Simpan bukti: Tangkapan layar, nomor penghubung, dan riwayat transaksi.
- Laporkan ke Indonesia Anti-Scam Centre (IASC) OJK melalui situs iasc.ojk.go.id, atau hubungi Kontak OJK 157 dan WhatsApp 081-157-157-157. Kontak OJK 157 kini melayani 24 jam setiap hari.
PERSPEKTIF SYARIAH: TABAYYUN DAN MENJAGA AMANAH
Islam mengajarkan kita memeriksa kebenaran suatu kabar sebelum bertindak, sebagaimana pesan dalam QS. Al-Hujurat ayat 6. Prinsip tabayyun ini sangat relevan di era digital: jangan tergesa mempercayai telepon, pesan, atau tawaran yang belum jelas sumbernya.
Menjaga harta (hifzh al-mal) juga termasuk tujuan utama syariah (maqashid syariah). Karena itu, waspada terhadap penipuan adalah bagian dari ikhtiar menunaikan amanah: bagi nasabah, amanah atas harta dan data pribadinya; bagi insan perbankan, amanah atas dana dan kepercayaan nasabah.
PENUTUP
Teknologi keamanan terus berkembang, tetapi pelaku kejahatan tahu bahwa jalan paling mudah adalah lewat manusia. Karena itu, benteng terkuat adalah kebiasaan sederhana yang dijalankan bersama: Berhenti. Pikir. Verifikasi.
Jika Anda ragu terhadap telepon, pesan, atau tautan yang mengatasnamakan BPRS HIK MCI, jangan ikuti instruksinya. Hubungi kami melalui kontak resmi yang tercantum di website ini atau kunjungi kantor kami terdekat.
Bagikan artikel ini kepada keluarga, tetangga, dan rekan Anda, karena satu orang yang waspada dapat menyelamatkan banyak orang di sekitarnya.
Sumber data: Otoritas Jasa Keuangan (OJK) melalui Indonesia Anti-Scam Centre (IASC), data per 31 Agustus 2026 dan hasil Rapat Dewan Komisioner Bulanan (RDKB) OJK September 2026.


PT BPRS Harta Insan Karimah Mitra Cahaya Indonesia (BPRS HIK MCI) kembali mencatatkan pres...

Dalam rangka menyemarakkan bulan suci Ramadan, BPRS HIK MCI kembali menggelar kegiatan san...
.jpeg)
Dalam rangka menyemarakkan bulan suci Ramadan 1447 H, BPRS HIK MCI menggelar kegiatan bakt...